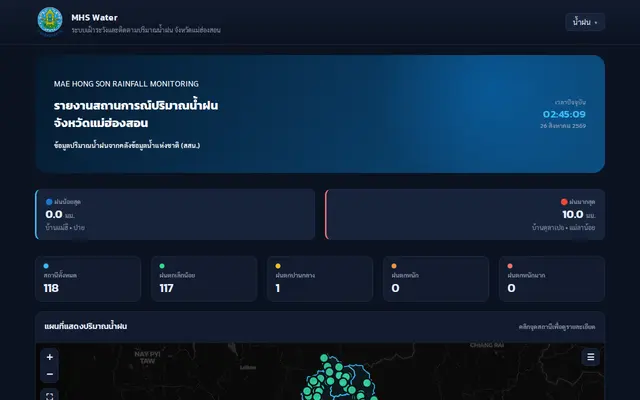
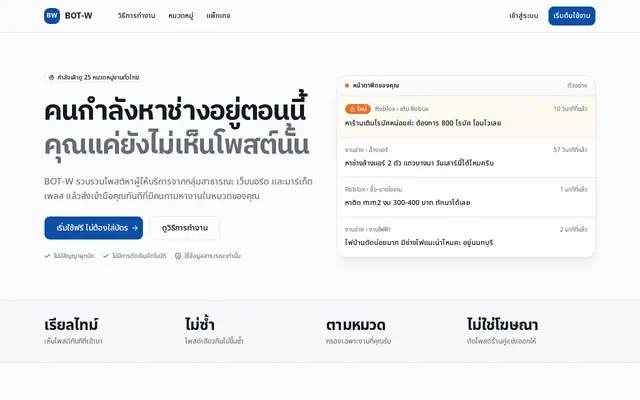
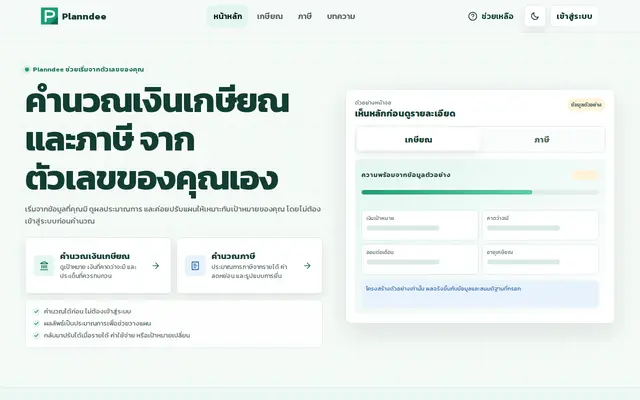
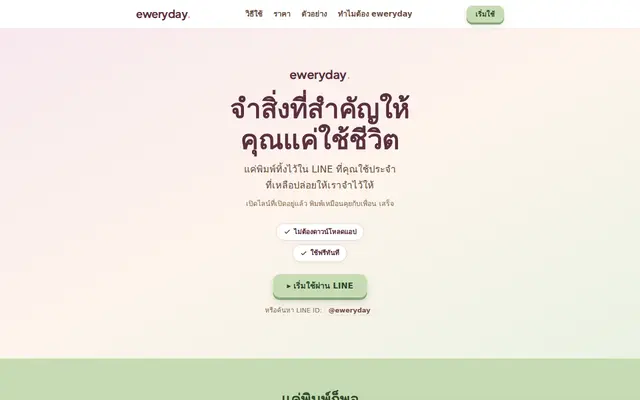
การทำเว็บด้วย AI ให้แยกสิทธิ์ผู้ใช้หลายบทบาท เช่น ลูกค้า พนักงาน และ admin สามารถทำได้จริงตั้งแต่ระบบร้านค้าขนาดเล็กไปจนถึงระบบทำงานภายในองค์กร หัวใจสำคัญคือการสั่งให้ AI แยกการตรวจสิทธิ์ออกเป็น 2 ส่วนเสมอ ได้แก่ การซ่อนเมนูหรือหน้าจอบนเว็บฝั่ง frontend ควบคู่กับการล็อกสิทธิ์การเข้าถึงข้อมูลใน database ฝั่ง backend ห้ามใช้วิธีซ่อนปุ่มบนหน้าจอเพียงอย่างเดียวเด็ดขาด เพราะผู้ใช้ยังสามารถส่งคำสั่งผ่าน browser เพื่อดึงหรือแก้ไขข้อมูลโดยตรงได้หากไม่มีตัวกั้นฝั่ง server
จากผลงานบน applnw.com หรือแอปเทพ ที่ปัจจุบันรวบรวมเว็บและแอปฝีมือคนไทยซึ่งสร้างด้วย AI ไว้ถึง 2496 รายการ เราเห็นผู้สร้างจำนวนมากเริ่มจากทำเครื่องมือใช้เองคนเดียว พอใช้งานได้ดีก็อยากขยายให้ลูกค้ารเข้ามาสั่งของ ให้พนักงานช่วยกันรับออเดอร์ หรือให้คนแต่ละฝ่ายในองค์กรเข้ามาอัปเดตข้อมูลในส่วนของตัวเอง เมื่อขยับจากเว็บที่มีผู้ใช้คนเดียวมาเป็นเว็บที่มีคนหลายกลุ่มใช้งานร่วมกัน ระบบจัดการบทบาทผู้ใช้หรือ role และการกำหนดสิทธิ์การเข้าถึงหรือ permission จึงกลายเป็นด่านสำคัญที่คนใช้เครื่องมืออย่าง Claude Code, Codex และ Cursor ต้องวางโครงสร้างให้ถูกตั้งแต่แรก
ทำไมเว็บที่มีผู้ใช้หลายกลุ่มถึงซ่อนแค่ปุ่มบนหน้าจอไม่ได้
มือใหม่ที่เพิ่งเริ่มสร้างเว็บด้วย AI มักสับสนระหว่างระบบยืนยันตัวตนตอน login กับระบบตรวจสอบสิทธิ์หลังเข้าสู่ระบบแล้ว ระบบ login ทำหน้าที่ตรวจว่าคนที่กำลังใช้งานคือใคร เช่น เป็นสมาชิกที่ลงทะเบียนไว้จริงหรือไม่ ส่วนระบบ role และ permission ทำหน้าที่กำหนดว่าหลังจากเข้ามาแล้ว คนคนนั้นมีสิทธิ์มองเห็นหน้าไหน กดปุ่มอะไร หรือแก้ไขข้อมูลแถวไหนใน database ได้บ้าง
ปัญหาที่พบบ่อยเวลาสั่ง AI ด้วยประโยคสั้น ๆ อย่างคำว่า ถ้าไม่ใช่ admin ให้ซ่อนปุ่มลบข้อมูล คือ AI มักเลือกวิธีที่ง่ายที่สุดด้วยการเขียนเงื่อนไขใน code ฝั่ง frontend เพื่อซ่อนปุ่มนั้นออกจากหน้าจอ ผลลัพธ์คือคนทั่วไปมองไม่เห็นปุ่มลบก็จริง แต่คำสั่งลบข้อมูลหลังบ้านยังเปิดกว้างอยู่ หากมีคนเปิดเครื่องมือสำหรับนักพัฒนาบน browser แล้วส่งคำสั่งไปยัง API หรือ database โดยตรง ข้อมูลในเว็บก็จะถูกลบหรือแก้ไขได้ทันที
การออกแบบระบบสำหรับผู้ใช้หลายกลุ่มจึงต้องวางตัวกั้นไว้ 2 ชั้นเสมอ ชั้นแรกคือการจัดการหน้าจอฝั่ง frontend เพื่อให้ผู้ใช้แต่ละบทบาทเห็นเฉพาะเมนูที่เกี่ยวข้องกับงานของตัวเอง ไม่เกิดความสับสนเวลาใช้งาน ส่วนชั้นที่ 2 คือการตรวจสอบสิทธิ์ฝั่ง backend หรือระดับ database เพื่อตรวจทุกครั้งที่มีการเรียกดู เพิ่ม แก้ไข หรือลบข้อมูลว่าคนที่ส่งคำสั่งมามีสิทธิ์ทำสิ่งนั้นจริงหรือไม่
ในทำเนียบผลงานของคนไทยบนแอปเทพ มีหลายชิ้นที่ออกแบบมาให้คนหลายกลุ่มเข้ามาใช้งานร่วมกันในระบบเดียว ตัวอย่างเช่น Homework Book ซึ่งเป็นผลงานหมวดการศึกษาและเรียนรู้ที่พัฒนาด้วย Next.js กับ Tailwind และ deploy บน Vercel สำหรับบันทึกการบ้านและเชื่อมโยงข้อมูลระหว่างนักเรียน ผู้ปกครอง และครู เพื่อช่วยให้ทั้ง 3 ฝ่ายติดตามงานร่วมกันผ่านสมุดการบ้านแบบ digital หรืออีกตัวอย่างคือ MDKKU SAMO ที่พัฒนาด้วย Vue ร่วมกับ Supabase และ deploy บน GitHub Pages เพื่อแสดงประกาศของสโมสรนักศึกษาคณะแพทยศาสตร์ มหาวิทยาลัยขอนแก่น พร้อมรับงานประชาสัมพันธ์และเรื่องร้องเรียนผ่าน Vital Sound โดยเปิดให้ฝ่ายต่าง ๆ สามารถแก้ไขหน้าข้อมูลของตนเองได้
4 รูปแบบการจัดลำดับสิทธิ์ผู้ใช้ที่พบบ่อยในเว็บแอป
ก่อนจะเปิดโปรแกรมเขียน prompt สั่ง AI เราควรเลือกก่อนว่าเว็บของเรามีความซับซ้อนของกลุ่มผู้ใช้ในระดับไหน เพื่อจะได้ไม่ต้องสร้างระบบที่ซับซ้อนเกินความจำเป็น โดยรูปแบบการแบ่งสิทธิ์ที่พบได้บ่อยแบ่งออกเป็น 4 ลักษณะดังนี้
1. ระบบแบ่งผู้ชมทั่วไปกับผู้ดูแลระบบ 2 ระดับ
รูปแบบนี้เรียบง่ายที่สุด เหมาะกับเว็บร้านค้า เว็บประชาสัมพันธ์ หรือเว็บรวมข้อมูลที่คนทั่วไปสามารถเปิดอ่านเนื้อหา ค้นหาข้อมูล หรือส่งแบบฟอร์มติดต่อได้โดยไม่ต้อง login ส่วนเจ้าของเว็บจะมีหน้า dashboard หลังบ้านสำหรับเข้าจัดการเพิ่มหรือแก้ไขเนื้อหาเพียงคนเดียว หรือมีทีมงานช่วยดูแลแค่ไม่กี่คน
2. ระบบแบ่งตามบทบาทหน้าที่ในร้านหรือทีมงาน
เมื่อเว็บต้องรองรับการทำงานหน้าร้านหรือธุรกิจบริการ ผู้ใช้แต่ละคนจะมีหน้าที่ชัดเจนและต้องเห็นข้อมูลคนละส่วน เช่น ลูกค้าเห็นหน้าสั่งอาหารและจ่ายเงิน พนักงานครัวเห็นรายการอาหารที่ต้องทำตามคิว ส่วนเจ้าของร้านเห็นสต็อกสินค้าและรายงานยอดขายทั้งหมด ตัวอย่างผลงานจริงในกลุ่มร้านอาหารและเครื่องดื่มคือ KhumPOS ที่ใช้ Next.js เชื่อมต่อกับ Supabase และ deploy บน Cloudflare Pages สำหรับจัดการออเดอร์ การจ่ายเงิน QR ครัว สต็อก พร้อมเพย์ และรายงานยอดขาย รองรับร้านอาหาร คาเฟ่ และบุฟเฟต์ โดยแผนฟรีใช้ได้ 1 ร้าน 2 ผู้ใช้ และ 300 ออเดอร์ต่อเดือน
3. ระบบแบ่งตามฝ่ายหรือความเป็นเจ้าของข้อมูล
ในเว็บประเภทระบบชุมชน ระบบสโมสร หรือระบบรวบรวมข้อมูลที่เปิดให้หลายฝ่ายเข้ามาช่วยกันบันทึก ผู้ใช้แต่ละคนอาจมีสิทธิ์แก้ไขเฉพาะข้อมูลที่ตัวเองเป็นคนสร้าง หรือแก้ไขได้เฉพาะหน้าของฝ่ายตัวเองโดยไม่ไปกระทบข้อมูลของฝ่ายอื่น สำหรับโปรเจกต์ที่เน้นรวบรวมข้อมูลให้เป็นระบบเดียวกันโดยผู้ดูแลเป็นคนจัดการหลัก บางครั้งอาจเลือกใช้โครงสร้างหลังบ้านที่ดูแลง่ายอย่าง ฐานข้อมูลทรัพยากรการศึกษาเด็กนอกระบบ ซึ่งใช้ Google Sheets และ Google Apps Script เป็น backend ร่วมกับการ deploy บน GitHub Pages เพื่อจัดเก็บข้อมูลทรัพยากรด้านการศึกษาที่เกี่ยวข้องกับเด็กนอกระบบให้ถูกรวบรวมไว้ในฐานข้อมูลเดียว
4. ระบบแบ่งตามลำดับขั้นการตรวจสอบและอนุมัติงาน
ระบบที่ใช้ในงานบัญชี การเงิน หรืองานตรวจสอบภายใน มักไม่สามารถให้คนคนเดียวสร้างรายการและกดอนุมัติจบในตัวเองได้ แต่ต้องแยกสิทธิ์ระหว่างผู้ตรวจสอบรายการ ผู้ชี้แจงเหตุผล และผู้อนุมัติรายการ ตัวอย่างที่เห็นภาพชัดเจนคือ Audit AI Reconciliation ผลงานในหมวดการเงินและลงทุนที่ใช้ Supabase และ deploy บน GitHub Pages สำหรับตรวจสอบรายการเงินจาก CSV และ Excel ด้วยกฎธนาคารและการจับคู่ 3 จุด โดยตัวต้นแบบรองรับการชี้แจง อนุมัติ บันทึกความเสียหาย และดูข้อมูลผ่าน dashboard กับ Talk to Data เพื่อช่วยงานตรวจสอบรายการจำนวนมาก
ตารางเปรียบเทียบวิธีเก็บและตรวจสิทธิ์ผู้ใช้แต่ละแบบ
เมื่อเลือกได้แล้วว่าเว็บของเราต้องแบ่งผู้ใช้กี่กลุ่ม ขั้นตอนต่อมาคือการเลือกเทคโนโลยีที่จะใช้เก็บและตรวจสิทธิ์ โดยแต่ละแนวทางมีจุดเด่นและข้อจำกัดแตกต่างกันดังตารางต่อไปนี้
| แนวทางจัดการสิทธิ์ | วิธีเก็บข้อมูลสิทธิ์ | ความปลอดภัยของข้อมูล | ความยากในการสั่ง AI | งานที่เหมาะนำมาใช้ |
|---|---|---|---|---|
| รหัสผ่านกลางแยกหน้าจอ | ตั้งรหัสหรือค่าคงที่ใน environment variable ของ server | ปานกลาง เหมาะกับใช้กันเองในกลุ่มเล็ก | ง่ายมาก สั่ง AI จบได้ในไม่กี่ขั้นตอน | เครื่องมือภายในร้านขนาดเล็กที่มีผู้ดูแล 1 ถึง 2 คน |
| ตาราง users คู่กับ API ฝั่ง server | เก็บคอลัมน์ role ใน database แล้วตรวจใน API route ทุกครั้ง | สูง เพราะคำสั่งทั้งหมดถูกกรองที่ server | ปานกลาง ต้องระวังไม่ให้ลืมใส่ตัวดักในทุก API | เว็บที่ใช้ Next.js หรือมี backend ของตัวเองชัดเจน |
| Row Level Security บน Supabase | ผูกตาราง profiles กับกฎ RLS ในระดับตารางข้อมูล | สูงมาก แม้เรียกผ่าน client ก็ดึงข้อมูลข้ามสิทธิ์ไม่ได้ | ปานกลางถึงยาก ต้องให้ AI เขียน SQL policy ให้ครบ | เว็บที่เรียกข้อมูลจาก frontend ไปยัง Supabase โดยตรง |
| Google Sheets คู่กับ Google Apps Script | กรองสิทธิ์ใน script ก่อนอ่านหรือเขียนข้อมูลลงตาราง | ปานกลาง ขึ้นอยู่กับการซ่อนลิงก์ชีตต้นฉบับและการเขียน script | ง่ายถึงปานกลาง แก้ไขข้อมูลหลังบ้านผ่านตารางได้สะดวก | เว็บฐานข้อมูลหรือระบบรับข้อมูลที่ผู้ดูแลคุ้นเคยกับตารางงาน |
ขั้นตอนสั่ง AI สร้างระบบ role และ permission ให้ปลอดภัยตั้งแต่ต้น
เพื่อให้การสร้างเว็บด้วย Claude Code, Codex หรือ Cursor ราบรื่นและไม่เกิดปัญหาสิทธิ์รั่วไหลในภายหลัง แนะนำให้แบ่งการทำงานออกเป็น 4 ขั้นตอนตามลำดับดังนี้
ขั้นตอนที่ 1 ร่างตารางสิทธิ์เป็นข้อความก่อนสั่งเขียน code
อย่าเพิ่งสั่งให้ AI สร้างหน้าจอทันที ให้เริ่มจากการเขียนรายการบทบาทผู้ใช้และสิ่งที่แต่ละบทบาททำได้ลงในไฟล์เอกสารของโปรเจกต์ก่อน เช่น กำหนดให้มี 3 บทบาท ได้แก่
- ผู้ใช้ทั่วไปหรือ member สามารถดูรายการสินค้าของตัวเอง สร้างคำสั่งซื้อใหม่ และดูประวัติการสั่งซื้อของตัวเองได้เท่านั้น
- พนักงานหรือ staff สามารถดูคำสั่งซื้อของลูกค้าทุกคน เปลี่ยนสถานะคำสั่งซื้อได้ แต่ไม่สามารถลบคำสั่งซื้อหรือแก้ราคาสินค้าได้
- ผู้ดูแลระบบหรือ admin สามารถจัดการสินค้า ดูรายงานสรุป และเปลี่ยน role ของผู้ใช้คนอื่นได้
เมื่อเรามีข้อกำหนดที่ชัดเจนแบบนี้ AI จะเข้าใจขอบเขตของข้อมูลแต่ละตารางได้แม่นยำขึ้นมาก
ขั้นตอนที่ 2 สั่งสร้างตารางเก็บ role แยกจากการตั้งค่าฝั่ง client
เมื่อเริ่มสร้าง database ให้สั่ง AI สร้างตารางสำหรับเก็บข้อมูลผู้ใช้ เช่น ตาราง profiles ที่เชื่อมกับระบบยืนยันตัวตน โดยมีคอลัมน์ชื่อ role ซึ่งกำหนดค่าเริ่มต้นเป็นระดับต่ำสุดเสมอ เช่น member
ข้อควรระวังที่ต้องย้ำใน prompt ทุกครั้งคือ ห้ามให้ผู้ใช้ทั่วไปสามารถส่งคำสั่งแก้ไขคอลัมน์ role ของตัวเองได้เด็ดขาด เพราะถ้าเปิดให้หน้าแก้ไขข้อมูลส่วนตัวอัปเดตทุกคอลัมน์ในตาราง profiles ได้ ผู้ใช้ที่มีความรู้ด้านเทคนิคอาจส่งค่า role เป็น admin เข้าไปแทนที่ค่าเดิมได้ทันที
ขั้นตอนที่ 3 สั่งเขียน middleware และ route guard กั้นหน้าเว็บ
ในส่วนของหน้าเว็บหรือ frontend ให้สั่ง AI สร้างตัวดักจับเส้นทางก่อนเข้าถึงหน้าสำคัญ เช่น หากใช้ Next.js ให้สั่งสร้างไฟล์ middleware เพื่อตรวจว่าคนที่กำลังเปิดหน้าสำหรับ admin มีสิทธิ์ตรงตามที่กำหนดหรือไม่ ถ้าไม่มีสิทธิ์ให้ส่งกลับไปหน้าหลักหรือหน้า login ทันที หรือหากใช้ Vue ก็ให้ใช้ระบบ navigation guard เพื่อกั้นไม่ให้เปิดหน้าจัดการข้อมูลได้โดยไม่ได้รับอนุญาต
การกั้นระดับเส้นทางจะช่วยให้ผู้ใช้ทั่วไปไม่เห็นโครงสร้างหน้าจอของฝั่งผู้ดูแลระบบ และช่วยให้แยกส่วนเมนูนำทางของลูกค้าออกจากเมนูของพนักงานได้อย่างเป็นระเบียบ
ขั้นตอนที่ 4 สั่งล็อกสิทธิ์ที่ระดับ database หรือ API เสมอ
นี่คือขั้นตอนที่สำคัญที่สุดในการป้องกันข้อมูลรั่วไหล หากคุณใช้บริการอย่าง Supabase ให้สั่ง AI เขียนคำสั่งเปิดใช้งาน Row Level Security หรือ RLS ในทุกตารางที่เก็บข้อมูลสำคัญ พร้อมเขียนกฎแยกตามคำสั่งทั้ง 4 ประเภท ได้แก่ การอ่านข้อมูลหรือ SELECT การเพิ่มข้อมูลหรือ INSERT การแก้ไขข้อมูลหรือ UPDATE และการลบข้อมูลหรือ DELETE
ตัวอย่างเช่น ในตารางคำสั่งซื้อ ให้กำหนดกฎว่าผู้ใช้ที่มีบทบาทเป็น member จะ SELECT ได้เฉพาะแถวที่มีคอลัมน์ user_id ตรงกับรหัสของตัวเองเท่านั้น ส่วนผู้ใช้ที่มีบทบาทเป็น staff หรือ admin จึงจะสามารถ SELECT ข้อมูลทุกแถวได้ วิธีนี้ทำให้ต่อให้มีคนพยายามดึงข้อมูลผ่าน browser โดยตรง ระบบ database ก็จะปฏิเสธคำสั่งหรือส่งกลับไปเฉพาะข้อมูลที่คนนั้นมีสิทธิ์เห็นเท่านั้น
ตัวอย่างโครงสร้าง prompt สั่ง AI ทำระบบแยกสิทธิ์ผู้ใช้
เพื่อให้นำไปปรับใช้กับโปรเจกต์ของตัวเองได้ทันที คุณสามารถคัดลอกโครงสร้าง prompt ทั้ง 3 ส่วนนี้ไปปรับแก้ชื่อตารางและชื่อบทบาทตามงานจริงได้เลย
- prompt สำหรับวางโครงสร้างตารางและบทบาทผู้ใช้
- prompt สำหรับสร้างกฎควบคุมสิทธิ์ใน database
- prompt สำหรับให้ AI ตรวจสอบช่องโหว่เรื่องสิทธิ์ก่อนใช้งานจริง
จุดผิดพลาดที่คนทำเว็บด้วย AI มักเจอเมื่อทำระบบหลายบทบาท
แม้จะใช้ AI ช่วยเขียน code ให้เกือบทั้งหมด แต่ผู้สร้างเว็บก็ยังควรตรวจสอบจุดผิดพลาดยอดฮิต 4 ข้อนี้ด้วยตัวเองก่อนเปิดให้คนจริงเข้ามาใช้งาน
- เก็บสถานะความเป็น admin ไว้ใน localStorage ของเครื่องผู้ใช้ บางครั้งเมื่อสั่ง AI แบบเร่งด่วนโดยไม่ได้เชื่อม database AI อาจสร้างระบบจำลองที่บันทึกคำว่า role เท่ากับ admin ลงใน localStorage ของ browser ซึ่งใครก็สามารถเปิดแก้ไขค่านี้ในเครื่องตัวเองให้กลายเป็นผู้ดูแลระบบได้ทันที
- ลืมเตรียมวิธีตั้งค่า admin คนแรกของระบบ หลายคนสั่ง AI ล็อกสิทธิ์ไว้แน่นหนาจนไม่มีใครเปลี่ยนตัวเองเป็น admin ได้เลย วิธีแก้คือการเข้าไปเปลี่ยนค่า role ของบัญชีตัวเองในหน้าจัดการ database ของผู้ให้บริการโดยตรง 1 ครั้ง เพื่อให้ได้บัญชีผู้ดูแลระบบคนแรกมาใช้จัดการคนอื่นต่อ
- ดึงข้อมูลทุกแถวมาที่หน้าเว็บก่อนแล้วค่อยใช้คำสั่ง filter ซ่อนในหน้าจอ วิธีนี้นอกจากจะทำให้เว็บช้าเมื่อข้อมูลมีจำนวนมากแล้ว ยังทำให้ข้อมูลของคนอื่นถูกส่งมาอยู่ในหน่วยความจำของ browser ผู้ใช้ด้วย ต้องสั่งให้ AI กรองข้อมูลตั้งแต่คำสั่ง query ที่ส่งไปยัง database เสมอ
- แบ่งบทบาทซับซ้อนเกินไปตั้งแต่วันแรก หากเพิ่งเริ่มทำเว็บเวอร์ชันแรก ไม่ควรแบ่งสิทธิ์ย่อยถึง 7 หรือ 8 ระดับ เพราะจะทำให้การทดสอบระบบยุ่งยากมาก ควรเริ่มจาก 2 ถึง 3 บทบาทหลักที่จำเป็นต้องใช้งานจริงก่อน เมื่อระบบนิ่งแล้วค่อยขยายเพิ่มเติม
สรุปแนวทางเลือกวิธีทำระบบสิทธิ์ให้เหมาะกับขนาดเว็บของคุณ
การทำระบบแยกสิทธิ์ผู้ใช้ด้วย AI ไม่ใช่เรื่องยากเกินมือคนทำเว็บคนเดียว หากเข้าใจหลักการพื้นฐานว่าหน้าจอมีไว้เพื่อความสะดวกในการใช้งาน ส่วนการล็อกข้อมูลจริงต้องทำที่หลังบ้านหรือระดับ database เสมอ ถ้าเว็บของคุณเป็นเครื่องมือขนาดเล็กที่ใช้กันเองเพียงไม่กี่คน การใช้รหัสผ่านกั้นฝั่ง server ก็เพียงพอสำหรับการเริ่มต้น แต่ถ้าเป็นระบบที่มีลูกค้าภายนอก พนักงานหลายฝ่าย หรือมีข้อมูลสำคัญที่ต้องแยกความรับผิดชอบชัดเจน การใช้ระบบยืนยันตัวตนคู่กับการตั้งค่าสิทธิ์ใน database อย่างรัดกุมจะช่วยให้เว็บที่คุณสร้างด้วย AI พร้อมรองรับการใช้งานจริงได้อย่างมั่นใจ